Onze partners





























Van reactief naar proactief: de toekomst van beveiliging en compliance
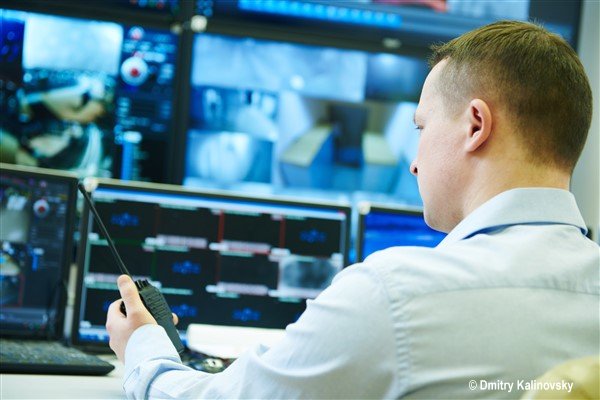
De wereld verandert in hoog tempo en daarmee ook de risico’s voor organisaties. Cybercriminelen worden steeds professioneler, fysieke dreigingen brutaler en insider threats zijn een groeiend gevaar. Tegelijkertijd zorgt nieuwe Europese wetgeving, zoals NIS2 en CER, ervoor dat bedrijven zich beter moeten voorbereiden op deze risico’s. Een nieuwe, gratis te downloaden whitepaper van Securitas gaat in op de dreigingen en de mogelijke aanpak daarvan.
Bedrijven krijgen te maken met een steeds complexer dreigingslandschap. Volgens Jan Paul van der Wallen, directeur Solutions bij Securitas, zijn dreigingen tegenwoordig hybride: fysieke en digitale aanvallen lopen steeds meer in elkaar over. “Een cyberaanval kan bijvoorbeeld direct leiden tot fysieke risico’s, zoals het uitschakelen van alarmsystemen”, aldus Van der Wallen.
Daarnaast neemt het gevaar van binnenuit toe. Onoplettende medewerkers, insider threats of social engineering-aanvallen kunnen grote schade veroorzaken. Veel organisaties onderschatten deze risico’s nog steeds.
Ook geopolitieke instabiliteit verhoogt de dreiging. Denk aan verstoringen in supply chains of cyberaanvallen vanuit statelijke actoren.
Compliance als kans
Nieuwe wetgeving zoals NIS2 en CER dwingt bedrijven om meer te investeren in veiligheid. Gijsbert Verburg, CTO bij Securitas Technology, ziet dit niet alleen als verplichting, maar vooral als kans. “Goede beveiliging zorgt niet alleen voor compliance, maar maakt bedrijven ook weerbaarder, veiliger en beter voorbereid op de toekomst.”
NIS2 richt zich vooral op de digitale veiligheid en verplicht bedrijven om risico’s structureel in kaart te brengen en maatregelen te treffen. CER gaat nog een stap verder en vraagt ook aandacht voor fysieke beveiliging en bedrijfscontinuïteit.
Vanaf 1 juli 2025 moeten organisaties in sectoren als transport, energie, zorg en ICT aan deze regels voldoen.
Van reactief naar proactief
De tijd van ad-hocmaatregelen is voorbij. Organisaties moeten volgens Securitas overstappen op een proactieve beveiligingsstrategie. Dat betekent: inzicht krijgen in je risico’s, een integrale aanpak van fysieke en digitale beveiliging én medewerkers trainen in bewust omgaan met risico’s.
Het Securitas Risk Approach (SRA)-model helpt bedrijven hierbij. Dit gestructureerde stappenplan ondersteunt organisaties bij het analyseren van dreigingen, het implementeren van maatregelen en het voldoen aan wet- en regelgeving.
Kortom: wie nu investeert in veiligheid, creëert niet alleen bescherming tegen dreigingen, maar legt ook een sterke basis voor continuïteit en toekomstbestendigheid. Want in een wereld vol onzekerheden is grip op risico’s belangrijker dan ooit.
De volledige whitepaper is verkrijgbaar via deze link.